
o problema
1 em cada 4 skills tem alguma brecha.
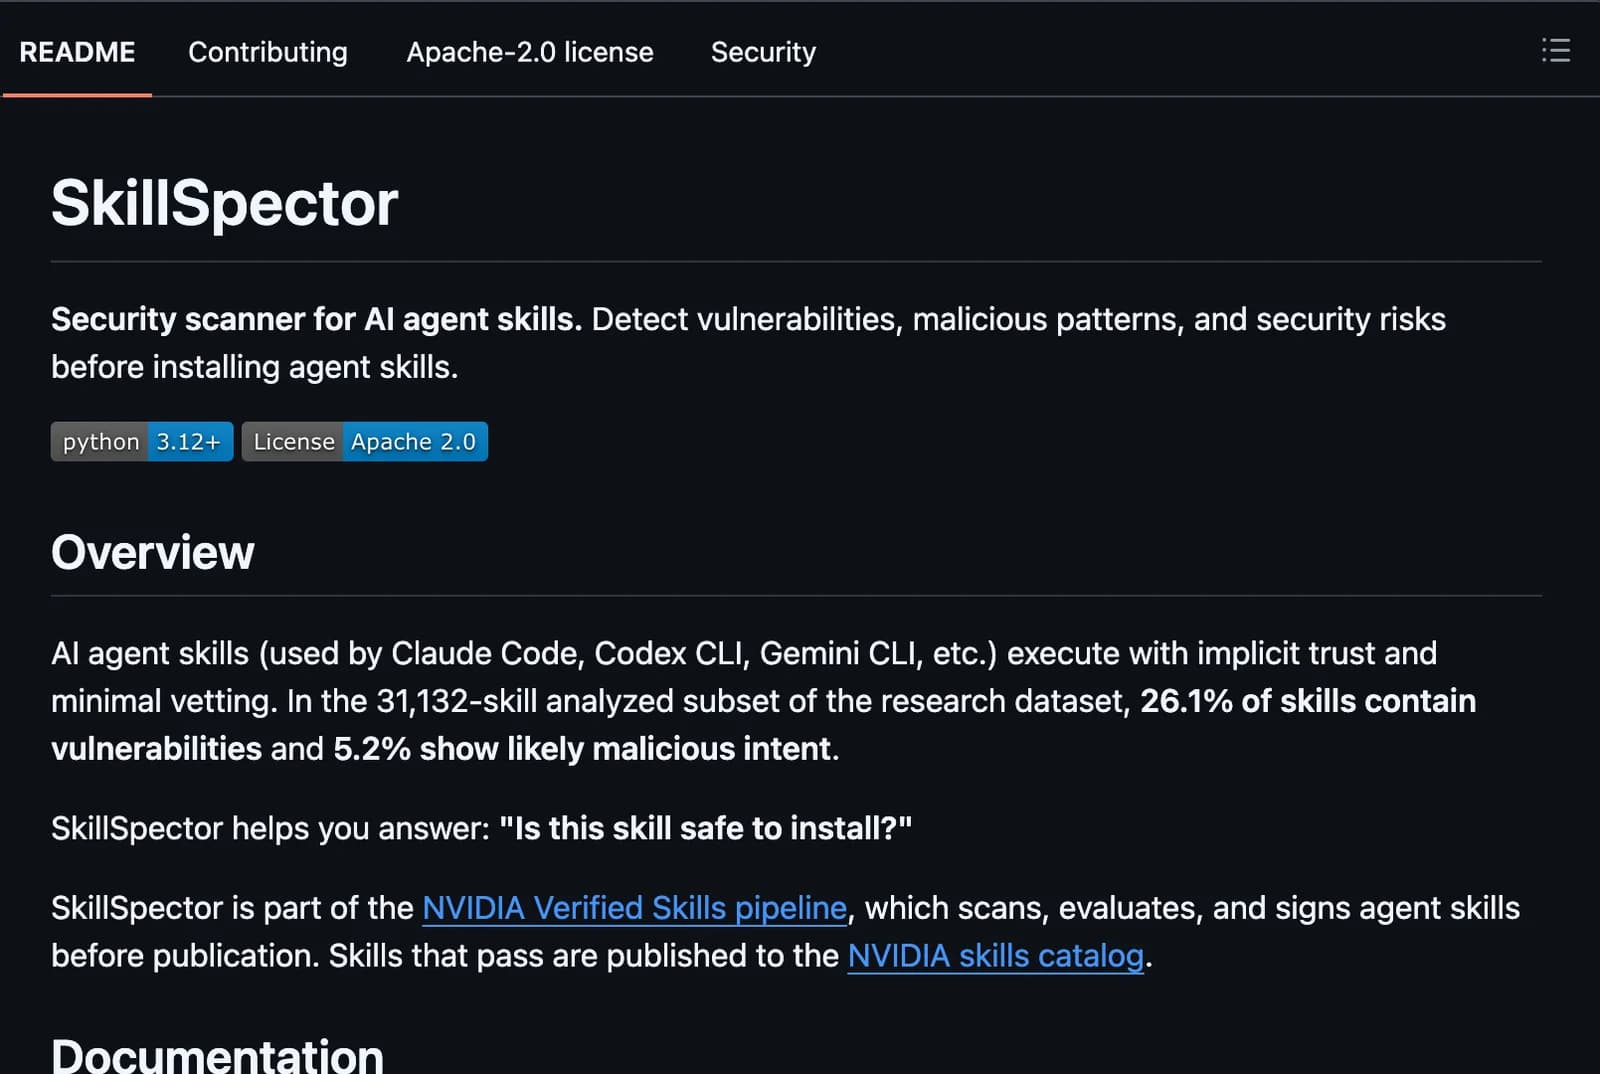
A NVIDIA analisou 31.132 skills de IA (as que a gente instala no Claude Code, no Codex e no Gemini). Em 26,1% delas achou pelo menos uma vulnerabilidade, e em 5,2%, sinal de coisa maliciosa.
E o código que a IA escreve tem o mesmo risco: ela escreve rápido e erra rápido. Vibe coding não é o problema. O problema é subir sem ninguém olhar.
o que você vai conseguir
No fim deste guia, você vai:
- 01Atacar o seu próprio app antes de um hacker, e ver por onde ele entraria.
- 02Fazer o Claude escrever já evitando as falhas mais comuns.
- 03Ter o código revisado antes de cada commit, sem pedir.
- 04Saber se uma skill é segura antes de instalar.
antes de começar
Você vai precisar de:
- O Claude Code instalado (o plugin da Anthropic pede a versão 2.1.144 ou mais nova).
- O Docker rodando, pro Strix.
- Uma chave de API de IA (Anthropic, OpenAI, OpenRouter…), também pro Strix.
- O uv, um instalador de Python, pro SkillSpector.
ferramenta 1 · strix
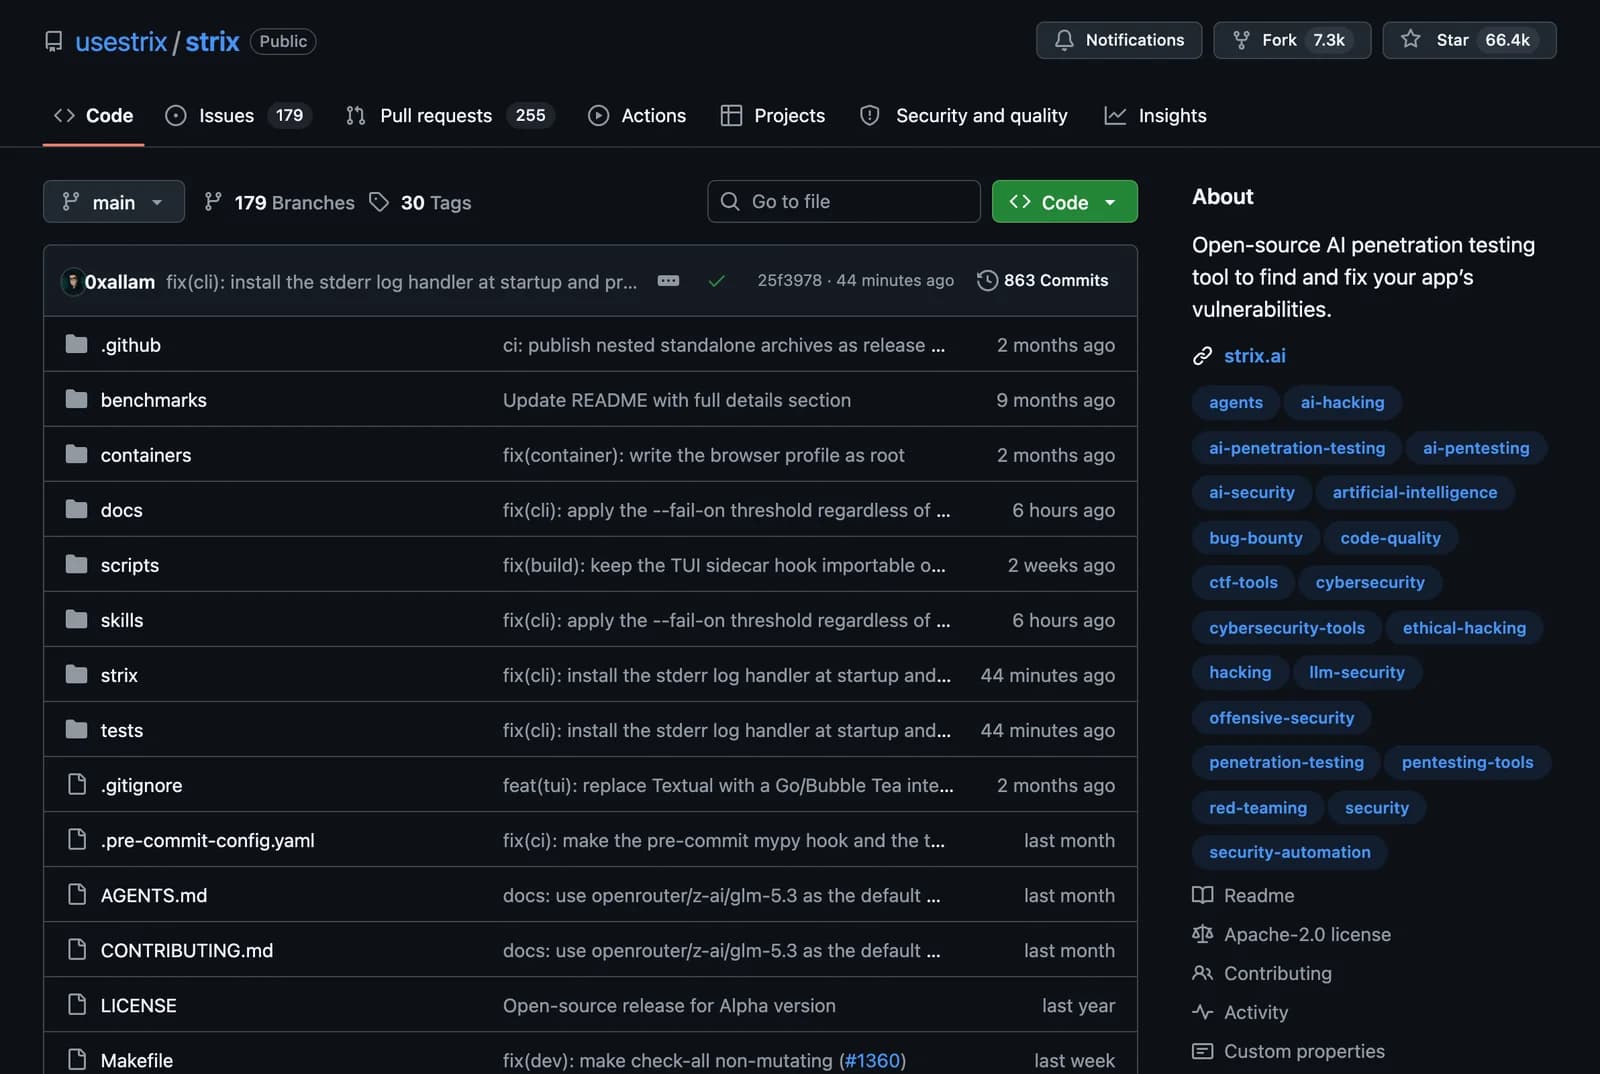
O Strix ataca o seu app antes do hacker.
Ele não fica só lendo o código: roda o app de verdade e tenta invadir, do jeito que um atacante faria. Quando acha a brecha, mostra por onde entrou e como fechar. Tem mais de 66 mil estrelas no GitHub.
terminal
curl -sSL https://strix.ai/install | bashexport STRIX_LLM="openrouter/z-ai/glm-5.3"export LLM_API_KEY="sua-chave"strix --target ./pasta-do-seu-app
Grátis. Leva 10 segundos.